Migrasi VM open source: VMware dan OpenStack ke RHOSO 18.0 atau OpenStack komunitas. VM Anda tetap berjalan.
Cutover dalam hitungan menit.
Seamless Migrate memindahkan VM dari RHOSP 17.1, OpenStack, dan VMware vSphere ke RHOSO 18.0 atau OpenStack komunitas. Dengan migrasi warm, disk disalin selagi VM melayani trafik. Rencanakan sinkronisasi akhir, konversi, dan boot terverifikasi sebelum memilih jendela perubahan.
Apache 2.0 Demo tidak memerlukan kredensial cloud
WAKTU HENTI
Satu VM, tiga cara memindahkannya.
Satu volume 200 GiB dengan 120 GiB terpakai, laju tulis guest 2 MiB/s, melalui jaringan 125 MiB/s. Model perencanaan di control plane memperkirakan waktu henti (downtime) setiap strategi:
Cold copy
cold20 menit 53 detik waktu henti
VM tetap mati selama seluruh data terpakainya disalin.
Migrasi warm
warm11 menit 20 detik waktu henti
3 putaran penyalinan berjalan selagi VM melayani trafik (31 menit 32 detik); VM hanya berhenti untuk delta terakhir.
Storage handover
storage_handover4 menit 20 detik waktu henti
Tidak ada data yang disalin: pada Ceph atau NetApp ONTAP yang dipakai bersama, Cinder menyerahkan setiap volume ke cloud tujuan.
PLATFORM
Asal berbeda. Tujuan pilihan Anda.
Satu model rencana, gelombang, dan persetujuan untuk setiap sumber. Seamless berkomunikasi dengan setiap cloud melalui API publiknya dan memindahkan data dengan koleksi Ansible os-migrate di baliknya.
Red Hat OpenStack Platform 17.1
Rilis terakhir yang berbasis TripleO. Pindahkan secara berdampingan bila adopsi in-place tidak cocok.
coldwarmstorage_handover
OpenStack komunitas dan Kolla-Ansible
Rilis apa pun dengan Keystone v3, Nova 2.60 atau lebih baru, Cinder v3, dan Neutron v2.
coldwarmstorage_handover
VMware vSphere 7.0U3 dan 8.x
Dikelola oleh vCenter. Migrasi warm dengan Changed Block Tracking, dikonversi oleh virt-v2v.
vmware_coldvmware_warm
Tujuan
RHOSO 18.0
Red Hat OpenStack Services on OpenShift, platform tujuan; validasi lab rilis masih menunggu. Seamless memakai API OpenStack publiknya dan tidak pernah menyentuh sumber daya OpenShift.
OpenStack komunitas
Setiap seri rilis dari 2023.1 Antelope hingga 2026.2 Hibiscus, di-deploy dengan Kolla-Ansible, OpenStack-Ansible, atau tool lain apa pun, lewat jalur kode yang sama. Pemeriksaan provider melaporkan seri, tingkat dukungan, dan profil kebijakannya.
- Jaringan, subnet, router, dan security group dibuat ulang
- Flavor, image, keypair, proyek, dan pengguna ikut dipindahkan
- MTU diperiksa terhadap jaringan cloud tujuan, termasuk Geneve pada ML2/OVN
- TLS diverifikasi di setiap endpoint secara default
Semua guest OS yang umum dipakai
Dari sumber OpenStack, guest KVM pindah ke KVM, jadi apa pun yang boot di sumber akan boot di cloud tujuan: RHEL, CentOS, Rocky, AlmaLinux, Oracle Linux, Ubuntu, Debian, SLES, dan Windows. Dari VMware, virt-v2v di host konversi RHEL 9 mengonversi guest. Rilis lama mendapat peringatan beserta perbaikannya, tidak pernah diblokir diam-diam.
STRATEGI
Lima strategi, satu pilihan per VM.
Seamless membuat estimasi untuk setiap strategi yang memenuhi syarat di setiap VM, lalu memilih yang waktu hentinya paling singkat; bila dua strategi seri, yang lebih sederhana menang. Anda dapat mengubah pilihan itu.
Dari OpenStack
coldCold copy
Hentikan VM, salin data terpakai lewat SSH, boot di cloud tujuan.
warmWarm
Putaran snapshot selagi VM berjalan; pemindaian disk dan delta terakhir setelah VM dihentikan.
storage_handoverStorage handover
Cinder unmanage di sumber, manage di cloud tujuan. Tidak ada data yang disalin.
Syarat: Kedua cloud berada di cluster Ceph atau SVM NetApp ONTAP yang sama.
Dari VMware
vmware_coldVMware cold
Salinan penuh, lalu konversi dengan virt-v2v.
vmware_warmVMware warm
Putaran Changed Block Tracking, lalu delta terakhir dan konversi in-place.
Syarat: Changed Block Tracking aktif pada VM.
TECHNOLOGY PREVIEW
VM ber-GPU ikut bermigrasi. Alamatnya pun bisa ikut.
Release candidate, bukan sertifikasi produksi. Belum ada uji lab rilis yang tercatat. Baru di 0.4.0-rc.1, masing-masing opsional per plan dan divalidasi dalam simulasi: keduanya berjalan di demo, sementara uji lab di host GPU dan cloud sungguhan belum dijalankan. Labelnya dicabut setelah uji tersebut lulus.
Workload GPU
Technology Preview, divalidasi dalam simulasi
VM dengan NVIDIA vGPU, baik time-sliced maupun berbasis MIG, atau dengan GPU yang di-passthrough utuh kini dimigrasikan, tidak lagi diblokir. Disknya dipindahkan seperti VM lain; state GPU tidak ikut dipindahkan, dan VM boot di tujuan seperti setelah dimatikan.
- GPU dibaca dari flavor OpenStack atau dari vCenter, lalu ditampilkan di Inventaris
- Setiap GPU dipetakan oleh plan ke flavor GPU di tujuan, tidak pernah dicocokkan menurut ukuran atau nama; VM GPU tanpa pemetaan tetap diblokir
- Kapasitas kosong dibaca dari Placement saat validasi dan sekali lagi sebelum sumber dihentikan; selama pool penuh, sumber tetap berjalan
- Verifikasi memeriksa flavor GPU dan alokasinya di Placement, dan temuan menyebutkan driver serta license server yang dibutuhkan guest
Network cut-over
Technology Preview, divalidasi dalam simulasi
Migrasi dapat membawa serta identitas jaringan VM. Setiap bagiannya opsional per plan, dan plan tanpa fitur ini bermigrasi seperti sebelumnya.
- Hook: playbook Ansible dan webhook HTTPS yang didaftarkan admin, dijalankan pada pre_stop, post_create, post_verify, on_rollback, dan on_finalize, masing-masing dengan batas waktu dan revert opsional
- Floating IP yang mempertahankan alamatnya di setiap strategi OpenStack, dipindahkan setelah sumber berhenti dan dikembalikan saat rollback
- Pertukaran DNS di Designate atau server RFC 2136 secara compare-and-swap, yang dikembalikan saat rollback
- Waktu tunggu hingga setiap alamat dapat dijangkau, yang dihitung dalam waktu henti, serta helper Octavia yang mengosongkan member di sumber dan menggabungkan VM hasil migrasi
Pre-flight menyebutkan apa yang tetap menjadi tugas operator, lengkap dengan runbook: stack Heat dan autoscaling group, pool Octavia yang akan terpecah oleh gelombang, port dengan address pair, serta nama DNS yang tidak dapat dipublikasikan oleh tujuan.
Berikutnya: 0.5.0
Dalam pengembangan di main untuk 0.5.0, belum termasuk 0.4.0-rc.1: notifikasi lewat email, Slack, dan webhook bertanda tangan; pinning host key SSH di jalur data; serta, sebagai Technology Preview, control plane dengan ketersediaan tinggi, kredensial per tenant, dan changed-extent tracking, yang menghapus pemindaian disk dari putaran akhir migrasi warm pada volume Ceph RBD.
Catatan rilis 0.4.0-rc.1 (terbuka di tab baru)CARA KERJA
Satu perjalanan. Setiap langkah di tangan Anda.
Satu alur kerja untuk setiap sumber. Setiap migrasi mengikuti state machine yang eksplisit, berlanjut dari checkpoint-nya setelah control plane di-restart, dan meninggalkan jejak audit untuk setiap tindakan.
- 01
Hubungkan kedua cloud
Tambahkan RHOSP 17.1, OpenStack komunitas, Kolla-Ansible, atau vCenter sebagai sumber dan RHOSO 18.0 atau cloud OpenStack komunitas sebagai tujuan, dengan preset untuk setiap platform. Kredensial bersifat write-only: tersimpan di secret store platform, tidak pernah di database atau di respons API. Satu klik memeriksa setiap koneksi beserta kemampuannya, serta melaporkan seri rilis, tingkat dukungan, dan profil kebijakan setiap tujuan.
- 02
Rencanakan gelombang, pilot lebih dulu
Temukan inventaris beserta disk, NIC, guest OS, dan penanda kesiapannya. Pilih VM, petakan jaringan, flavor, tipe volume, dan proyek, lalu biarkan perencana mengurutkan gelombang berdasarkan risiko, diawali pilot kecil. Sebuah gelombang baru dimulai setelah gelombang sebelumnya selesai.
- 03
Validasi sebelum ada yang dipindahkan
Pemeriksaan pre-flight melaporkan blocker, peringatan, dan info, masing-masing beserta perbaikannya. Setiap VM mendapat estimasi untuk setiap strategi yang memenuhi syarat, serta pilihan otomatis yang dapat Anda ubah.
- 04
Salin selagi VM tetap berjalan
VM OpenStack warm disalin dalam putaran snapshot selagi tetap melayani trafik. Setelah putaran pertama, hanya chunk yang digest BLAKE2b-nya berubah yang dikirim lewat jaringan, dan setiap putaran diakhiri dengan digest manifest yang terverifikasi. VM yang sudah konvergen menunggu jendela perubahannya, tetap mutakhir berkat sinkronisasi keep-warm. VMware warm menggunakan CBT; storage handover tidak menyalin data.
- 05
Cutover di dalam jendela perubahan
Cutover hanya dimulai setelah disetujui oleh pemberi persetujuan kedua, di dalam jendela perubahan (change window), dan bila ada slot cutover yang tersedia. VM berhenti; OpenStack warm memindai disk dan mengirim delta terakhir, sedangkan VMware warm juga mengonversi guest. Hook post_create menambah waktu henti; DNS TTL dihitung terpisah. Waktu henti dihitung sejak VM berhenti hingga boot yang terverifikasi.
- 06
Verifikasi, lalu finalisasi
Seamless memeriksa apakah server berstatus ACTIVE, serta port, probe TCP, dan pola konsolnya. Jika auto-rollback aktif, pemeriksaan yang gagal memicu rollback: instance di cloud tujuan dihapus, volumenya dipertahankan, dan VM sumber dinyalakan kembali. Finalisasi, satu-satunya langkah yang tidak dapat dibatalkan, memerlukan pemberi persetujuan dan nama VM yang diketik lengkap.
DASHBOARD
Setiap migrasi, terlihat jelas.
Dashboard menyatu dengan control plane: plan dan gelombang, setiap jam waktu henti terhadap SLO-nya, persetujuan, dan jejak audit, diperbarui langsung lewat server-sent events. Inilah layar aslinya, diambil dari demo dengan cloud tersimulasi.
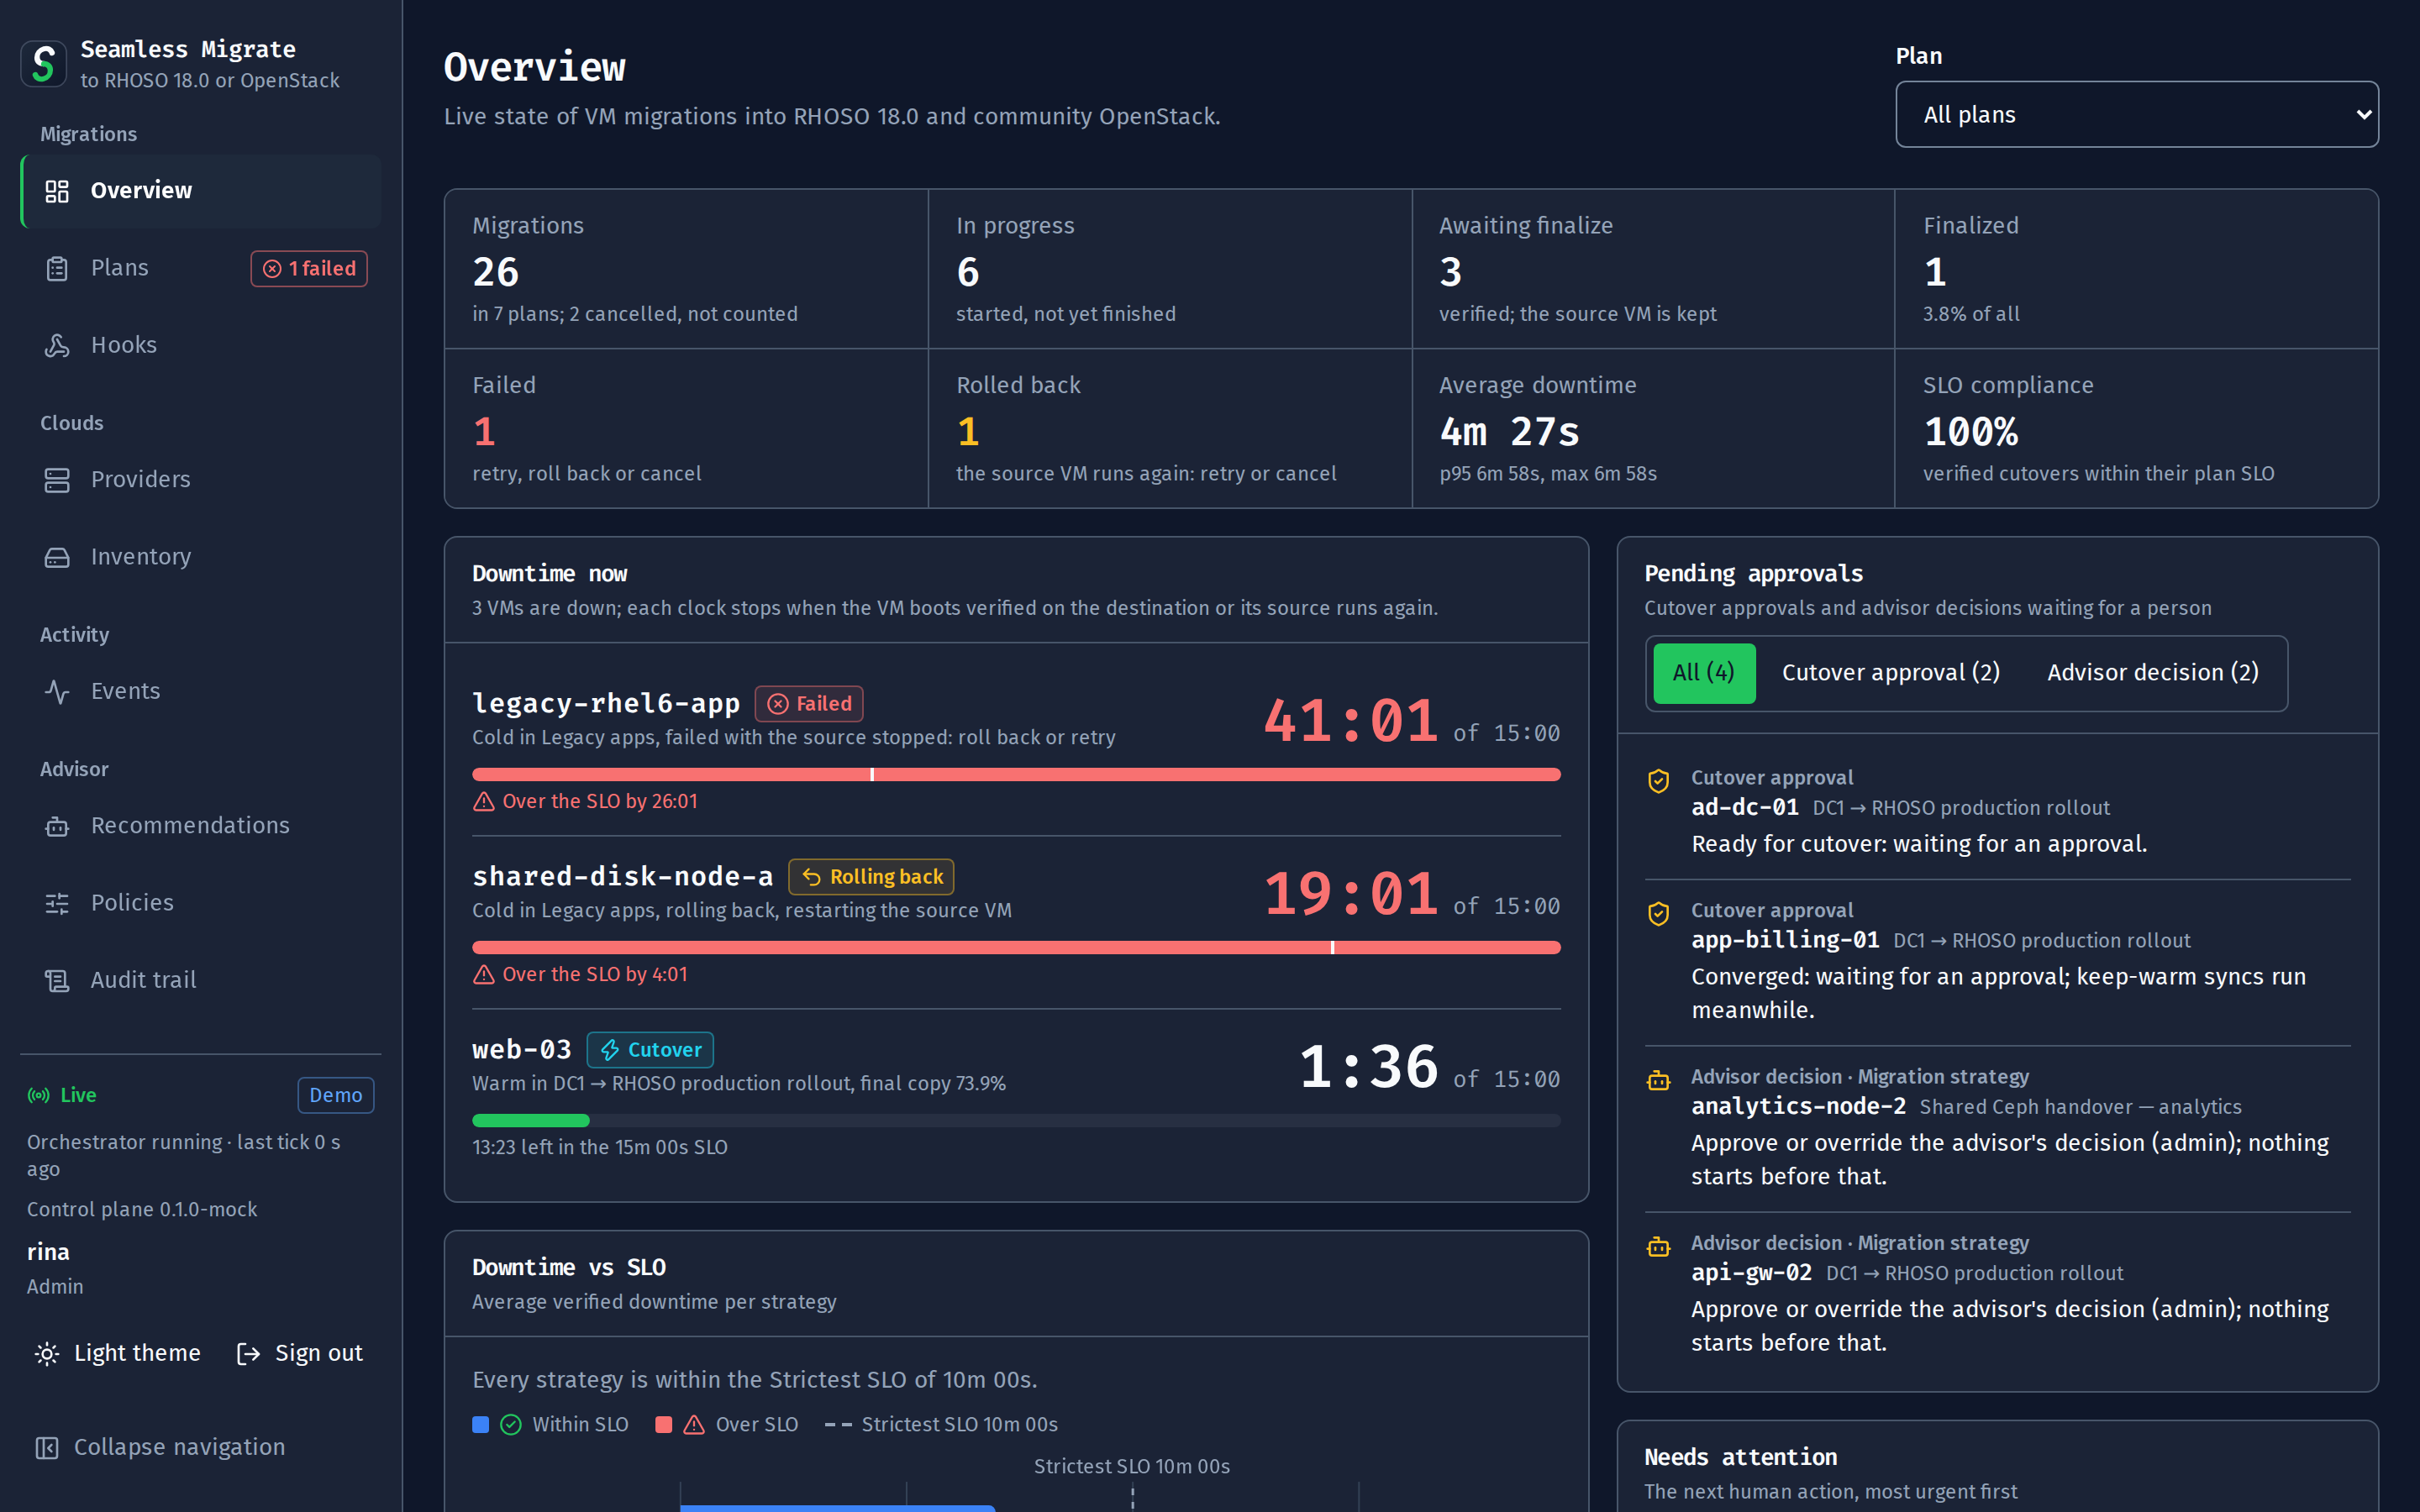
Seluruh rollout dalam sekali pandang
Migrasi menurut statusnya, rata-rata waktu henti dan kepatuhan SLO, setiap VM yang sedang mati beserta jamnya, dan persetujuan yang menunggu seseorang: persetujuan cutover dan keputusan advisor, masing-masing tertaut ke tempat keputusannya diambil.
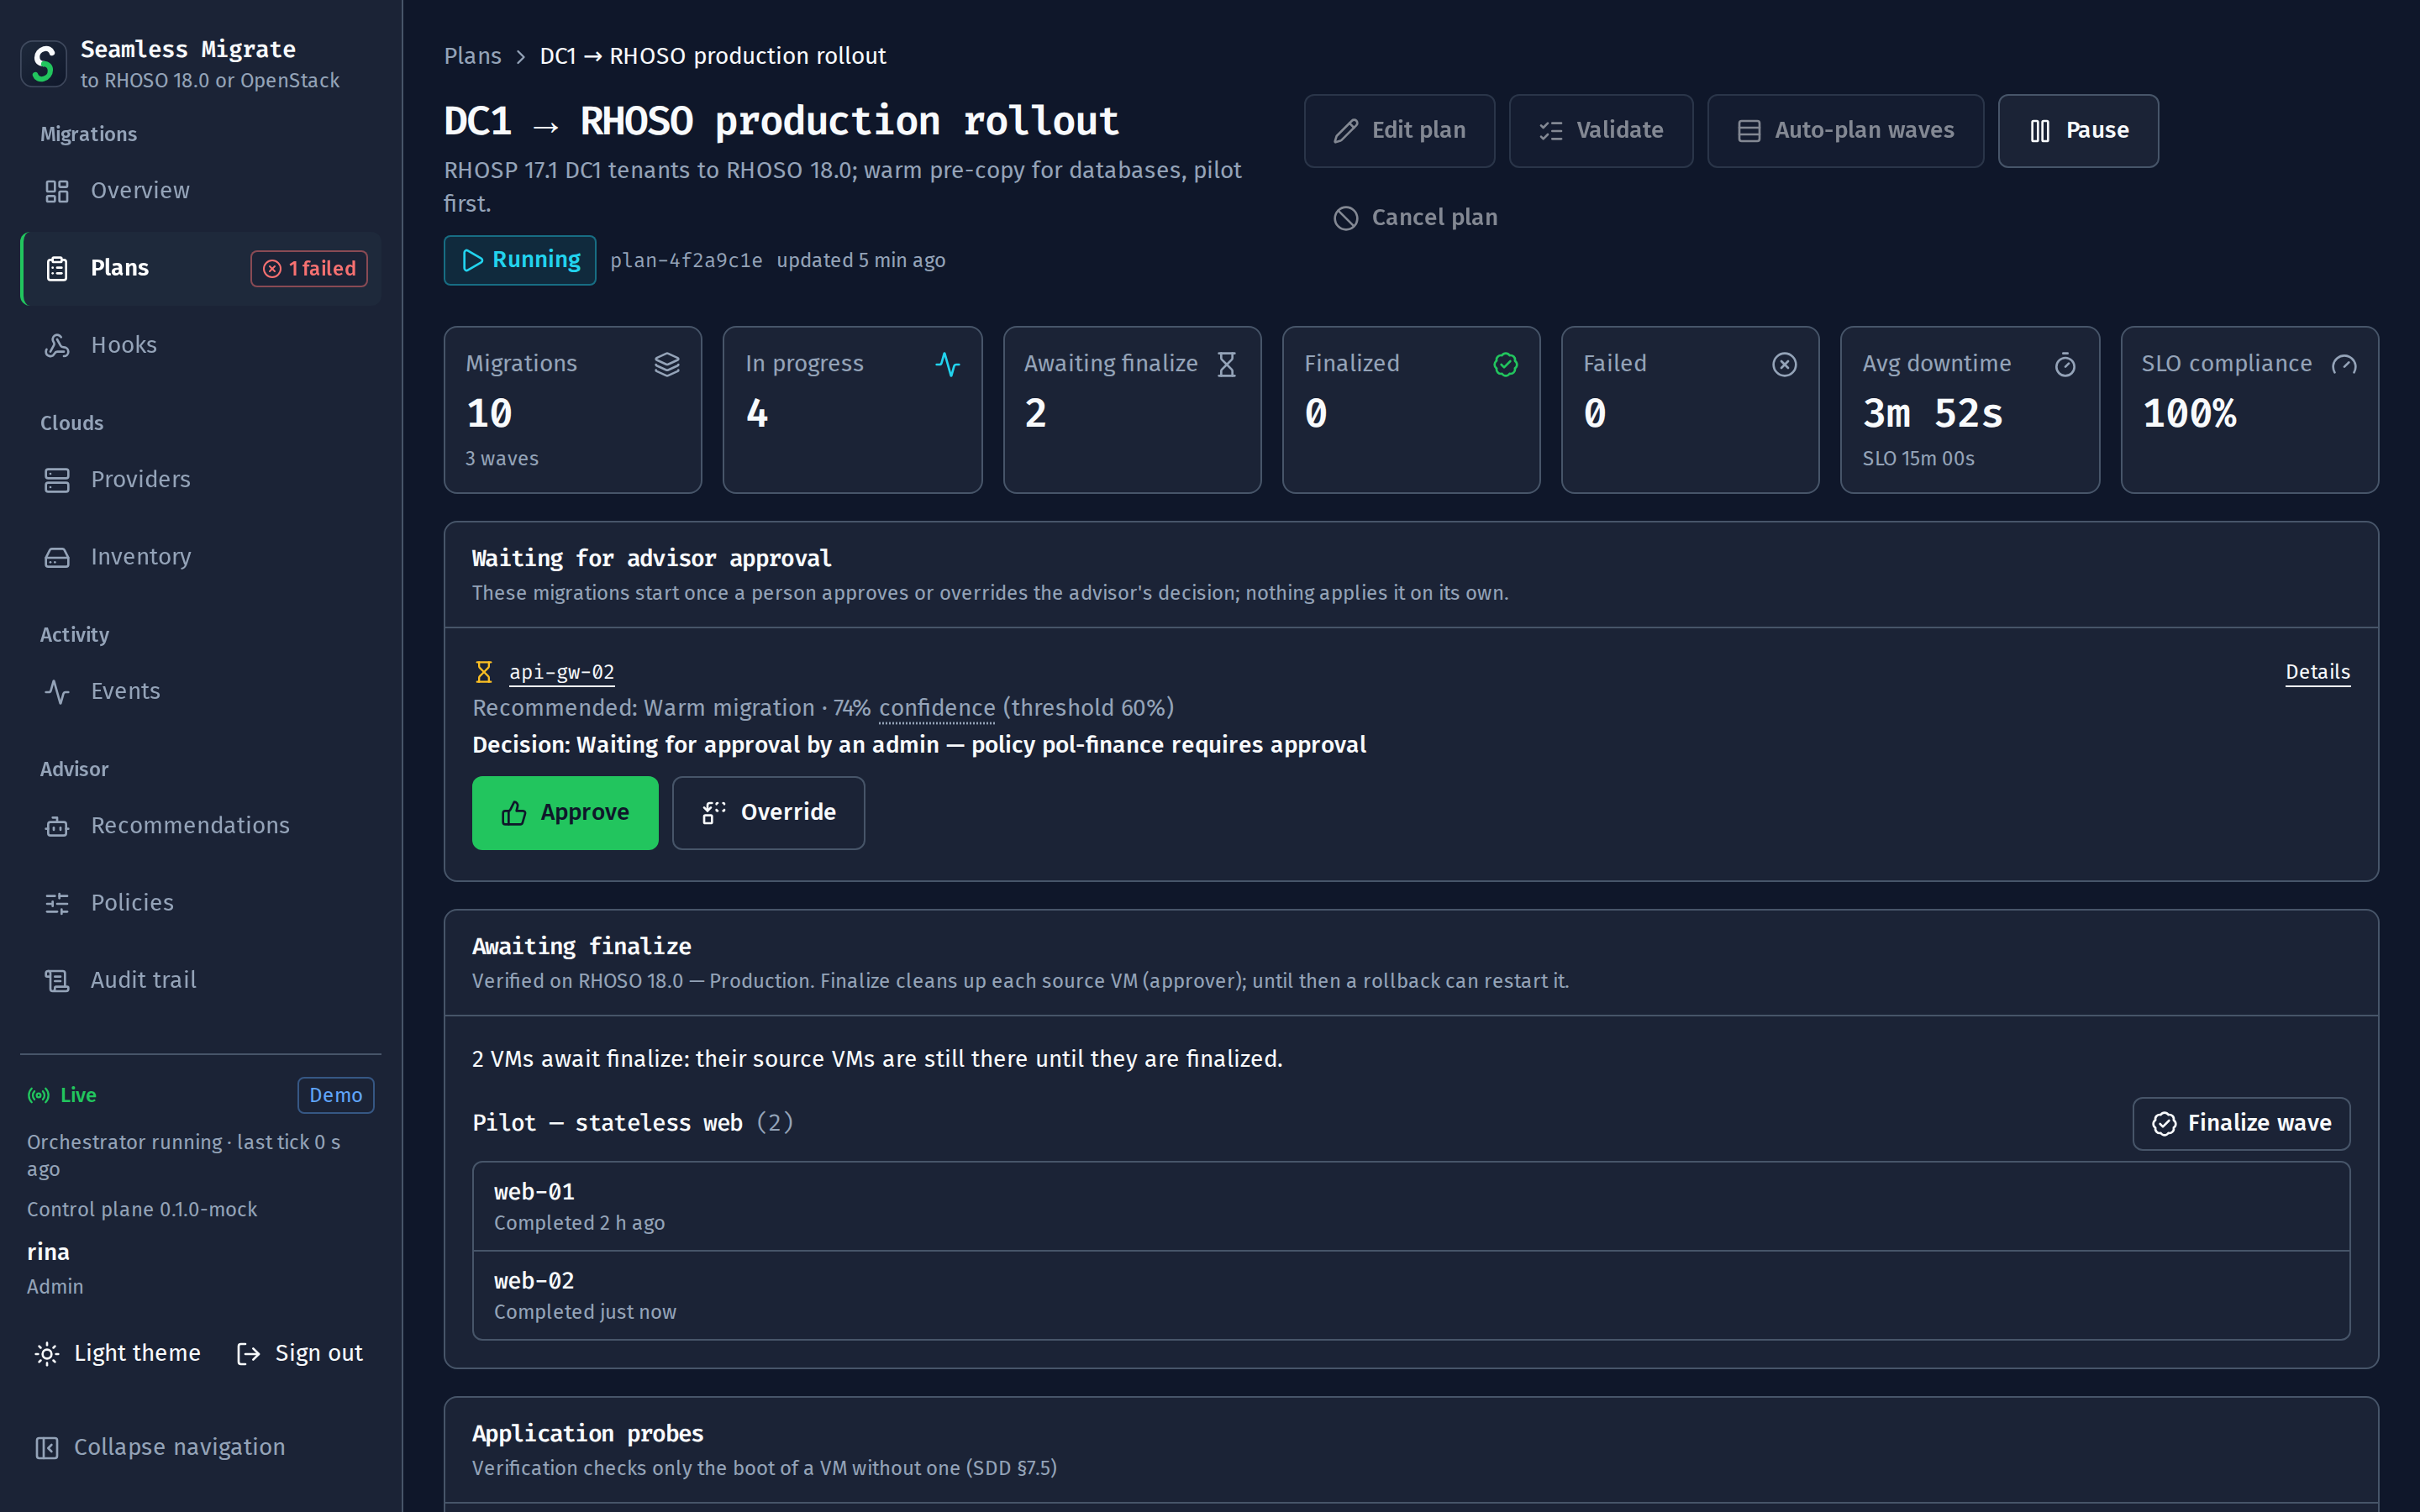
Gelombang, persetujuan, dan antrean finalisasi
Status dan angka-angka sebuah plan, migrasi yang ditahan menunggu keputusan advisor dengan tombol Approve dan Override, VM yang sudah terverifikasi di cloud tujuan dan menunggu finalisasi, gelombang demi gelombang, serta tindakan yang diizinkan statusnya: edit, validasi, rencanakan gelombang, jeda, batalkan.
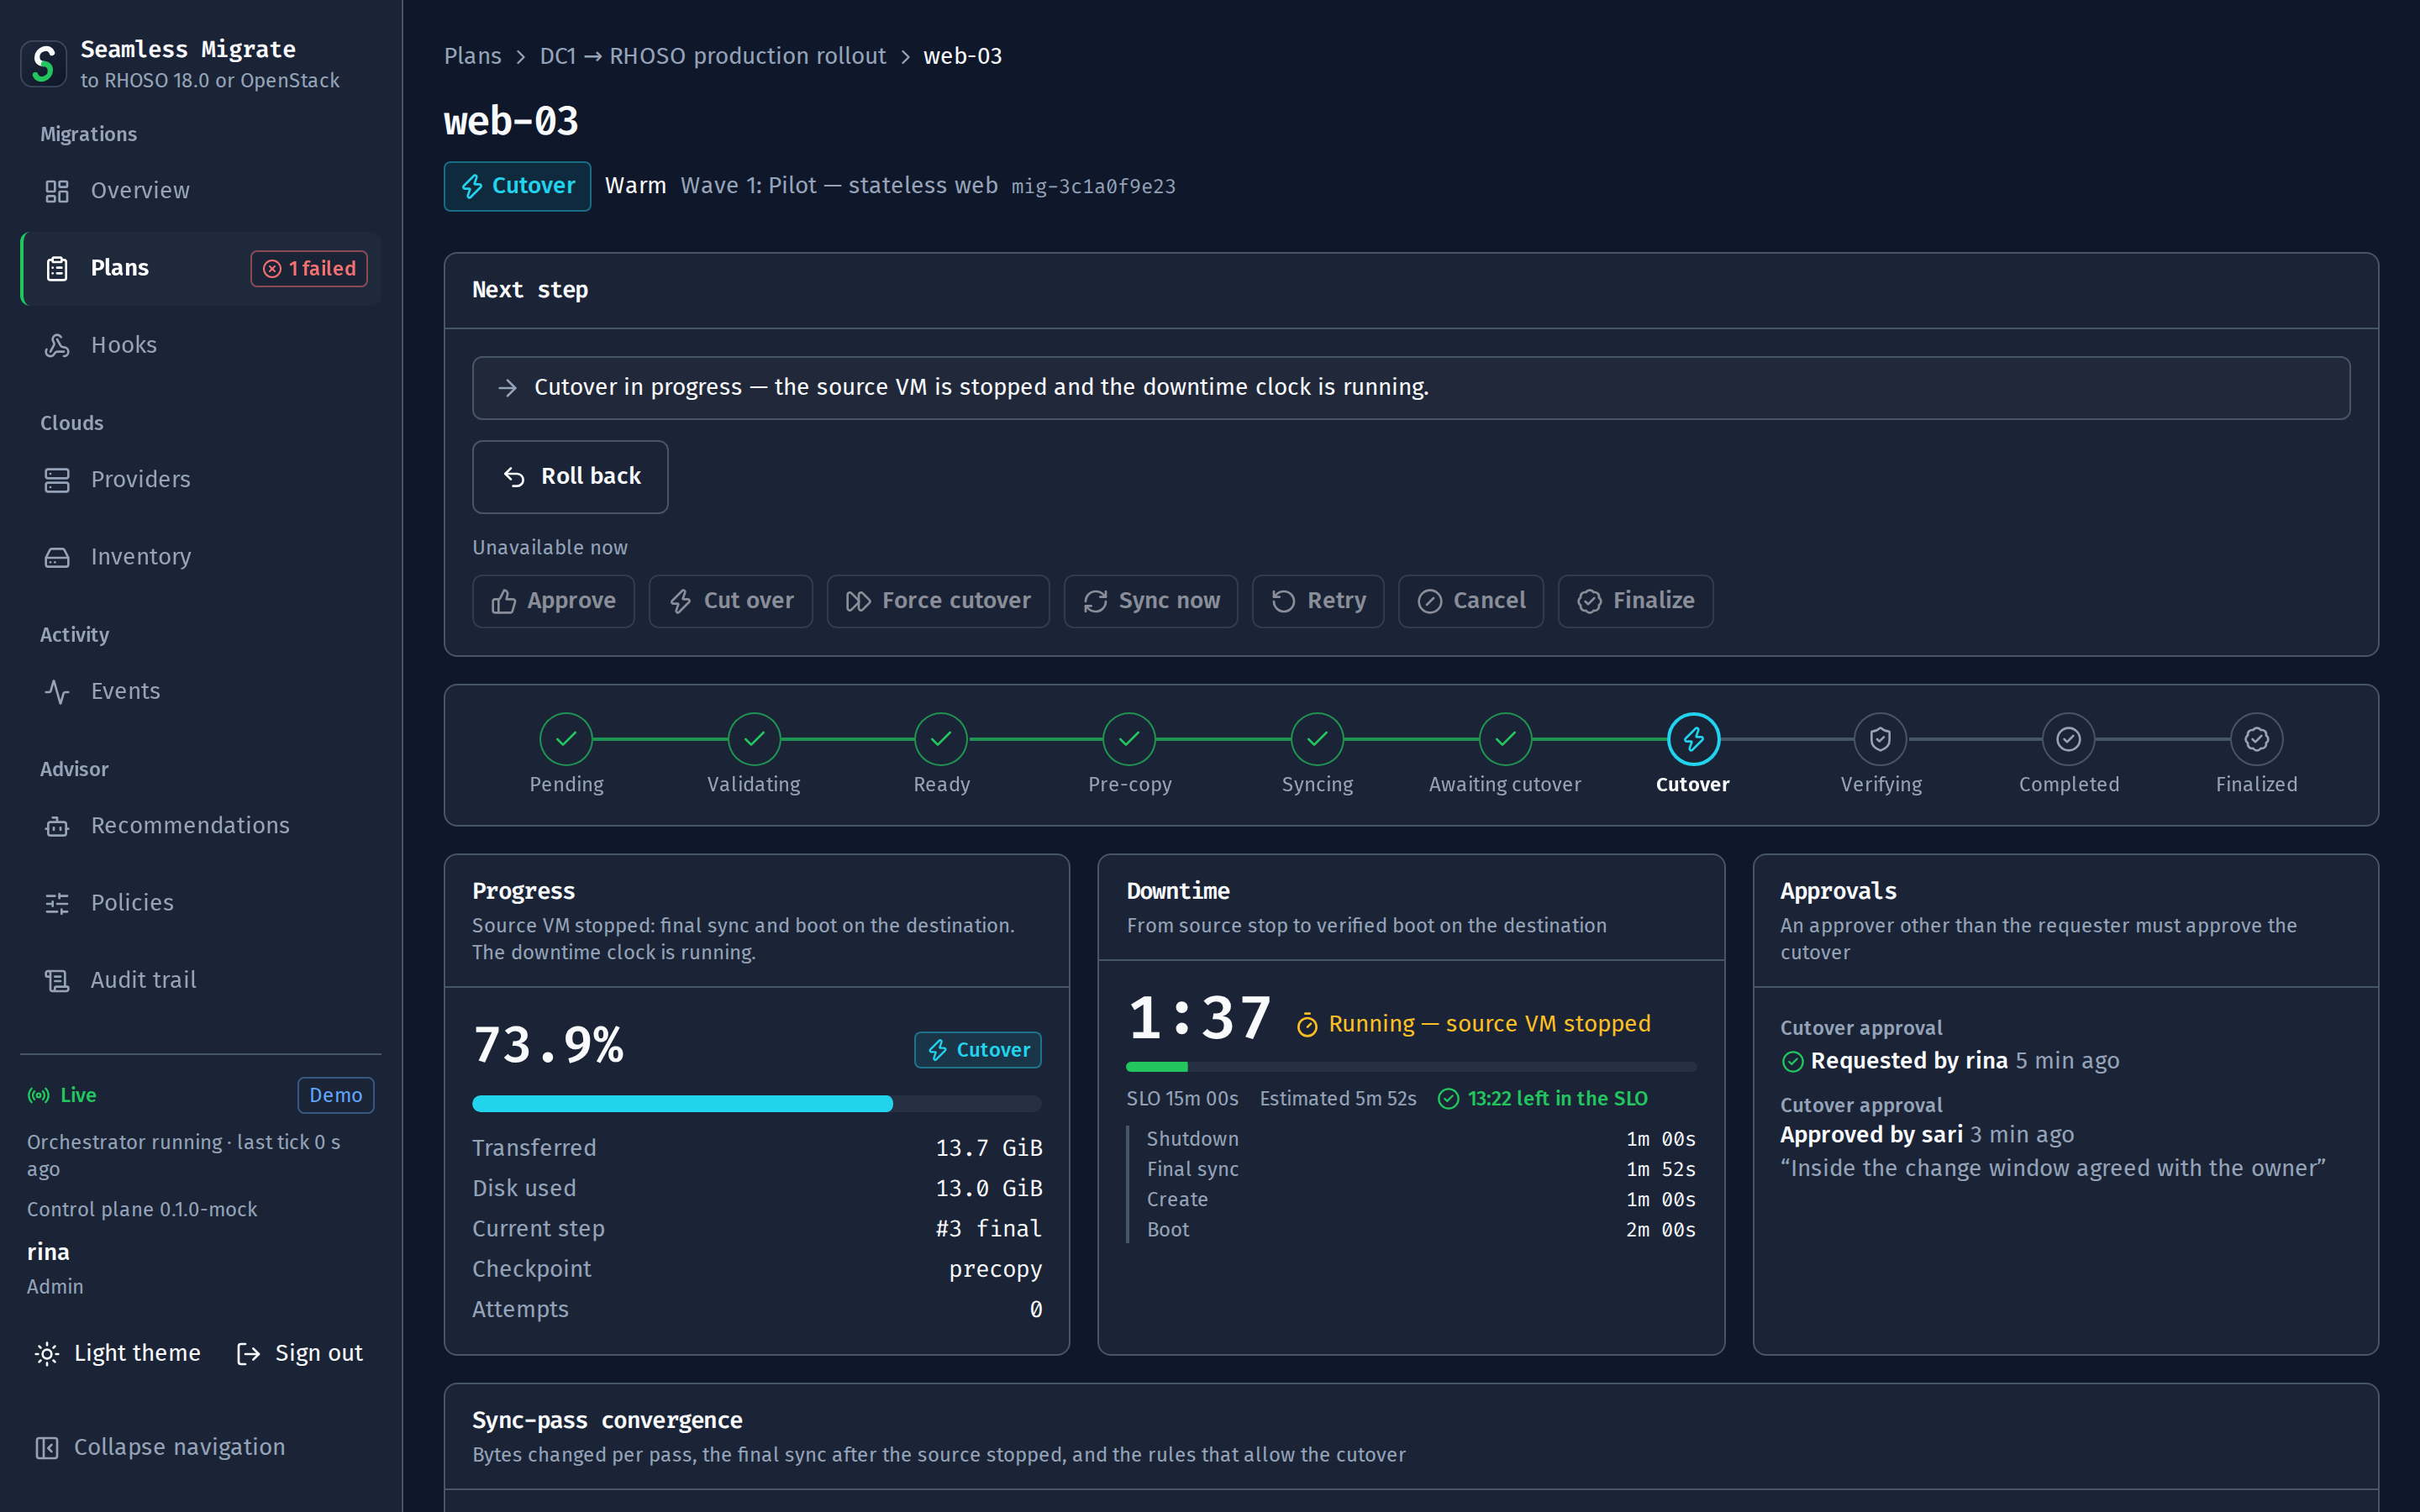
Satu VM melewati cutover-nya
Langkah berikutnya dan tindakan yang tersedia sekarang; yang belum tersedia menjelaskan alasannya. Stepper fase, progres salinan terakhir, jam waktu henti terhadap SLO beserta bagian-bagian estimasinya, dan siapa yang meminta serta menyetujui cutover.
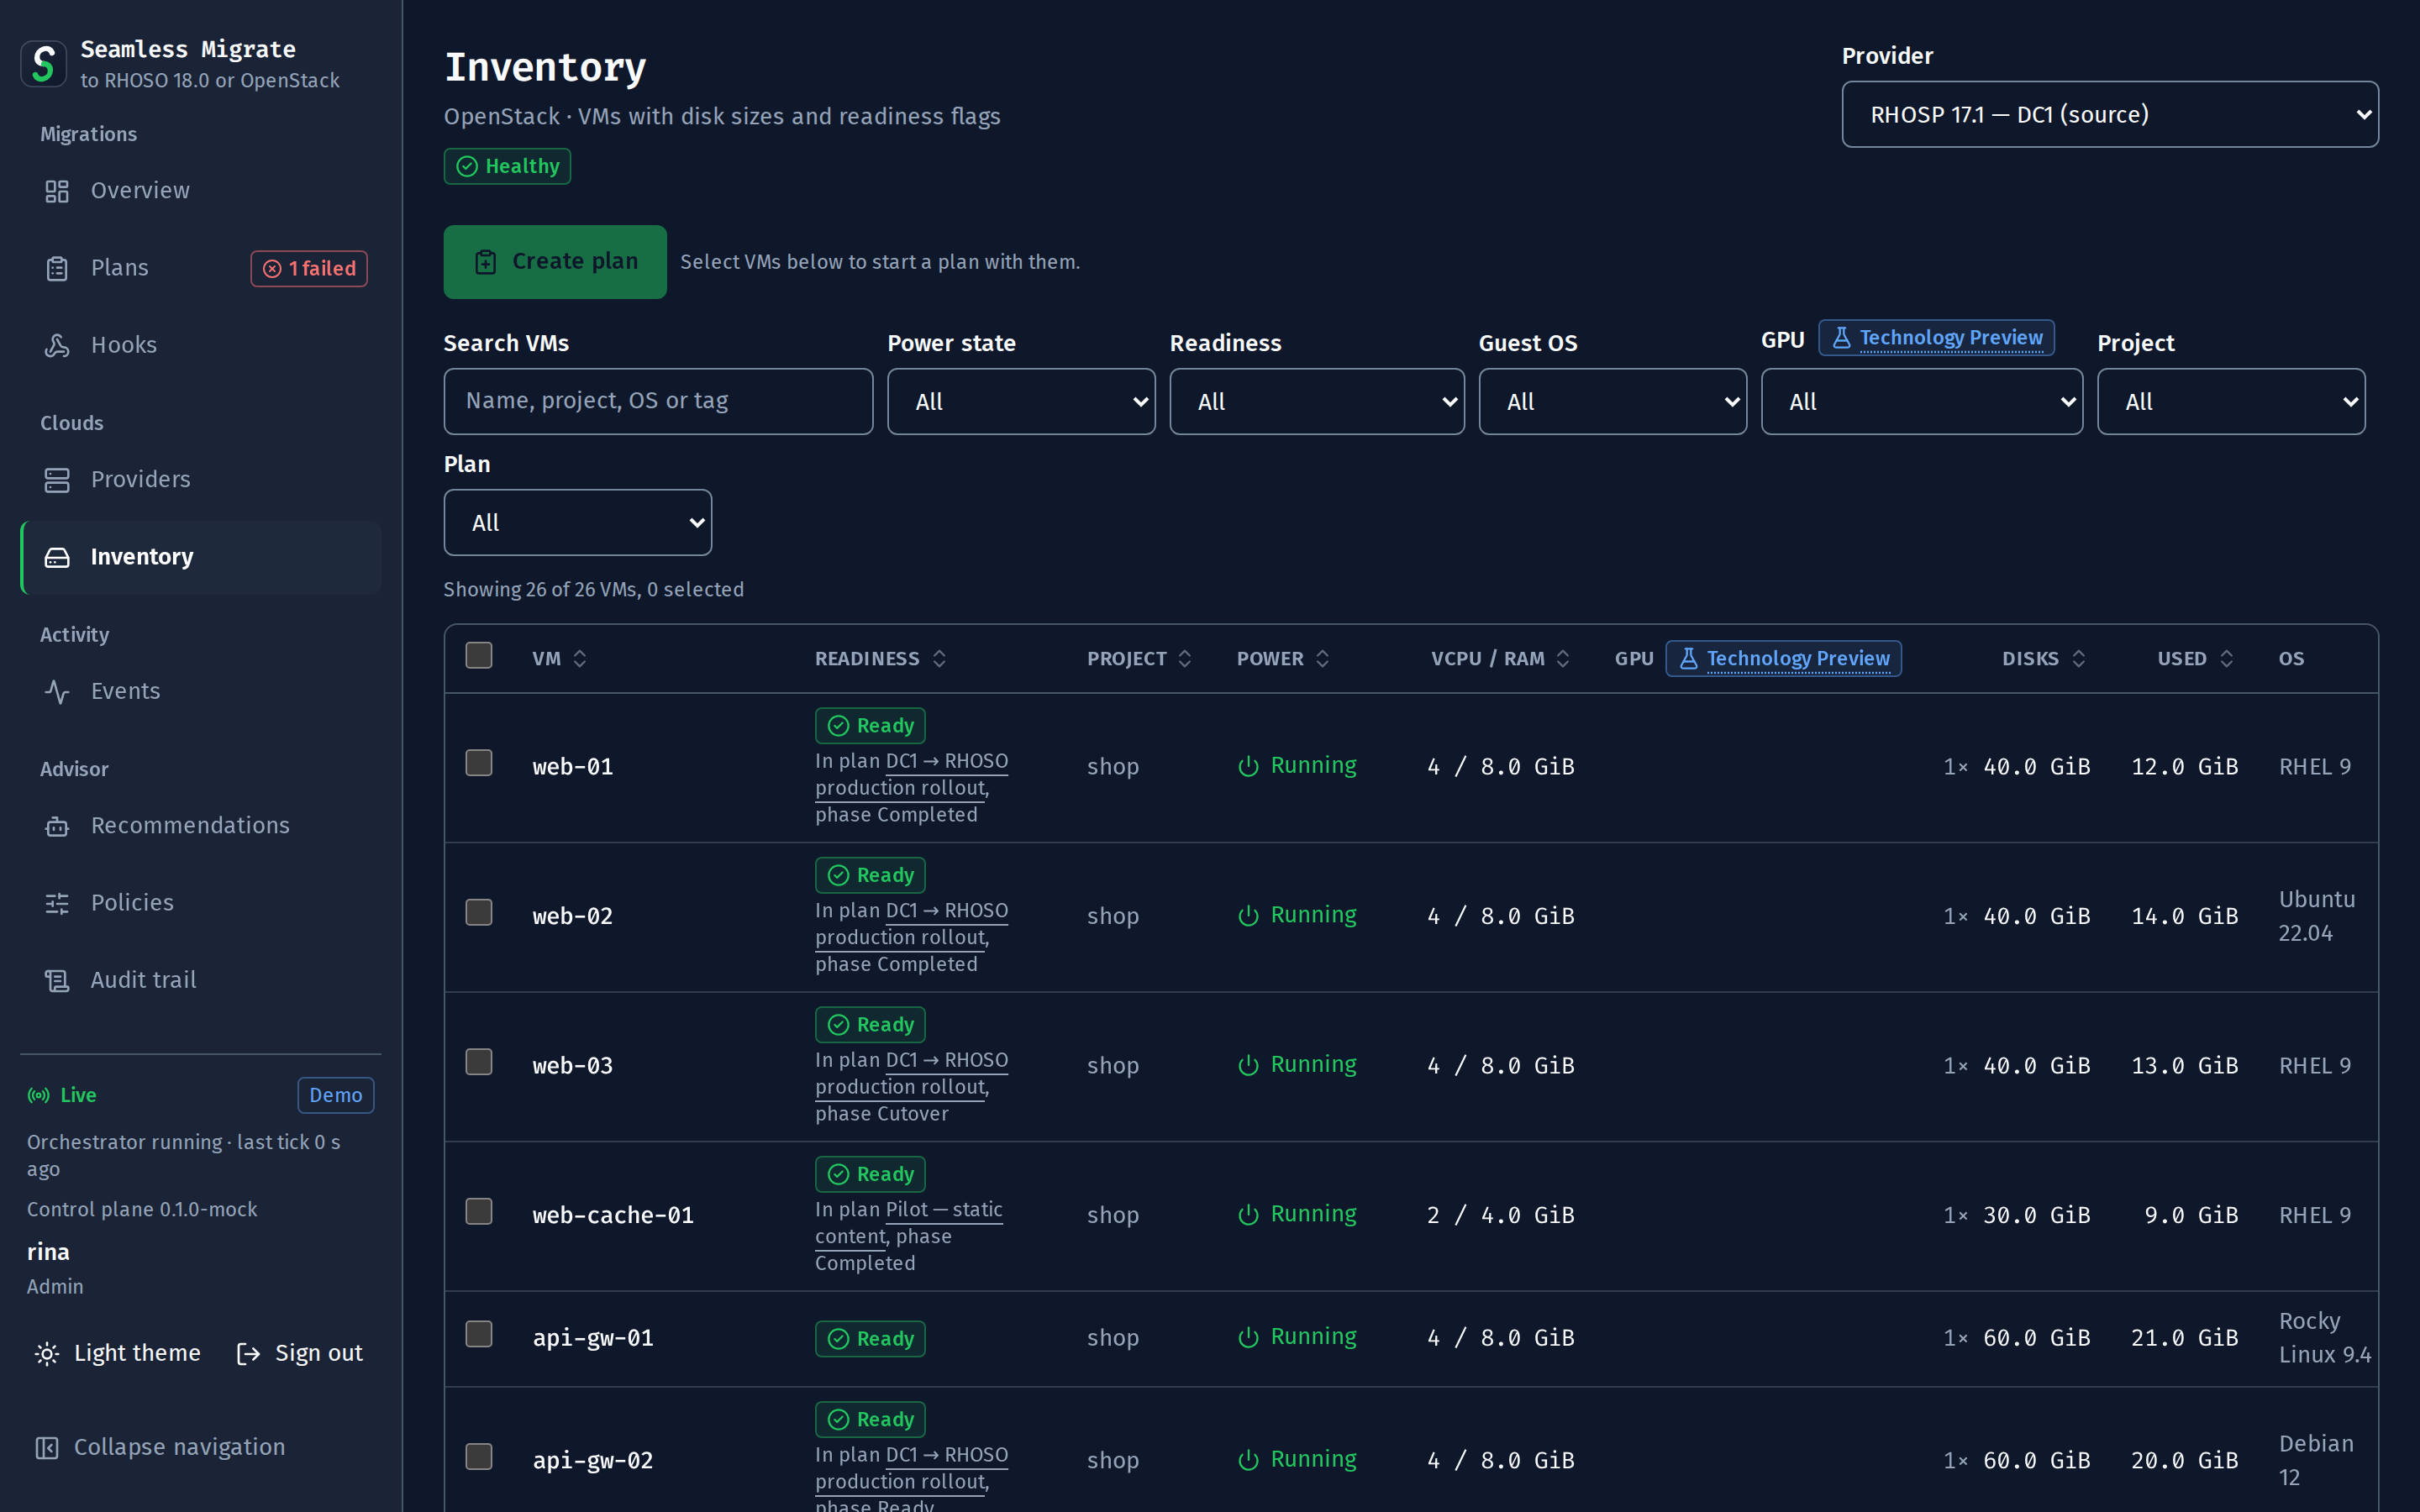
Setiap VM beserta kesiapannya
VM di sumber beserta proyek, status daya, vCPU dan RAM, GPU, disk, ruang terpakai, dan guest OS, penanda kesiapan dengan panduannya, serta plan yang memegang setiap VM. Saring, pilih, dan mulai plan dari sini.
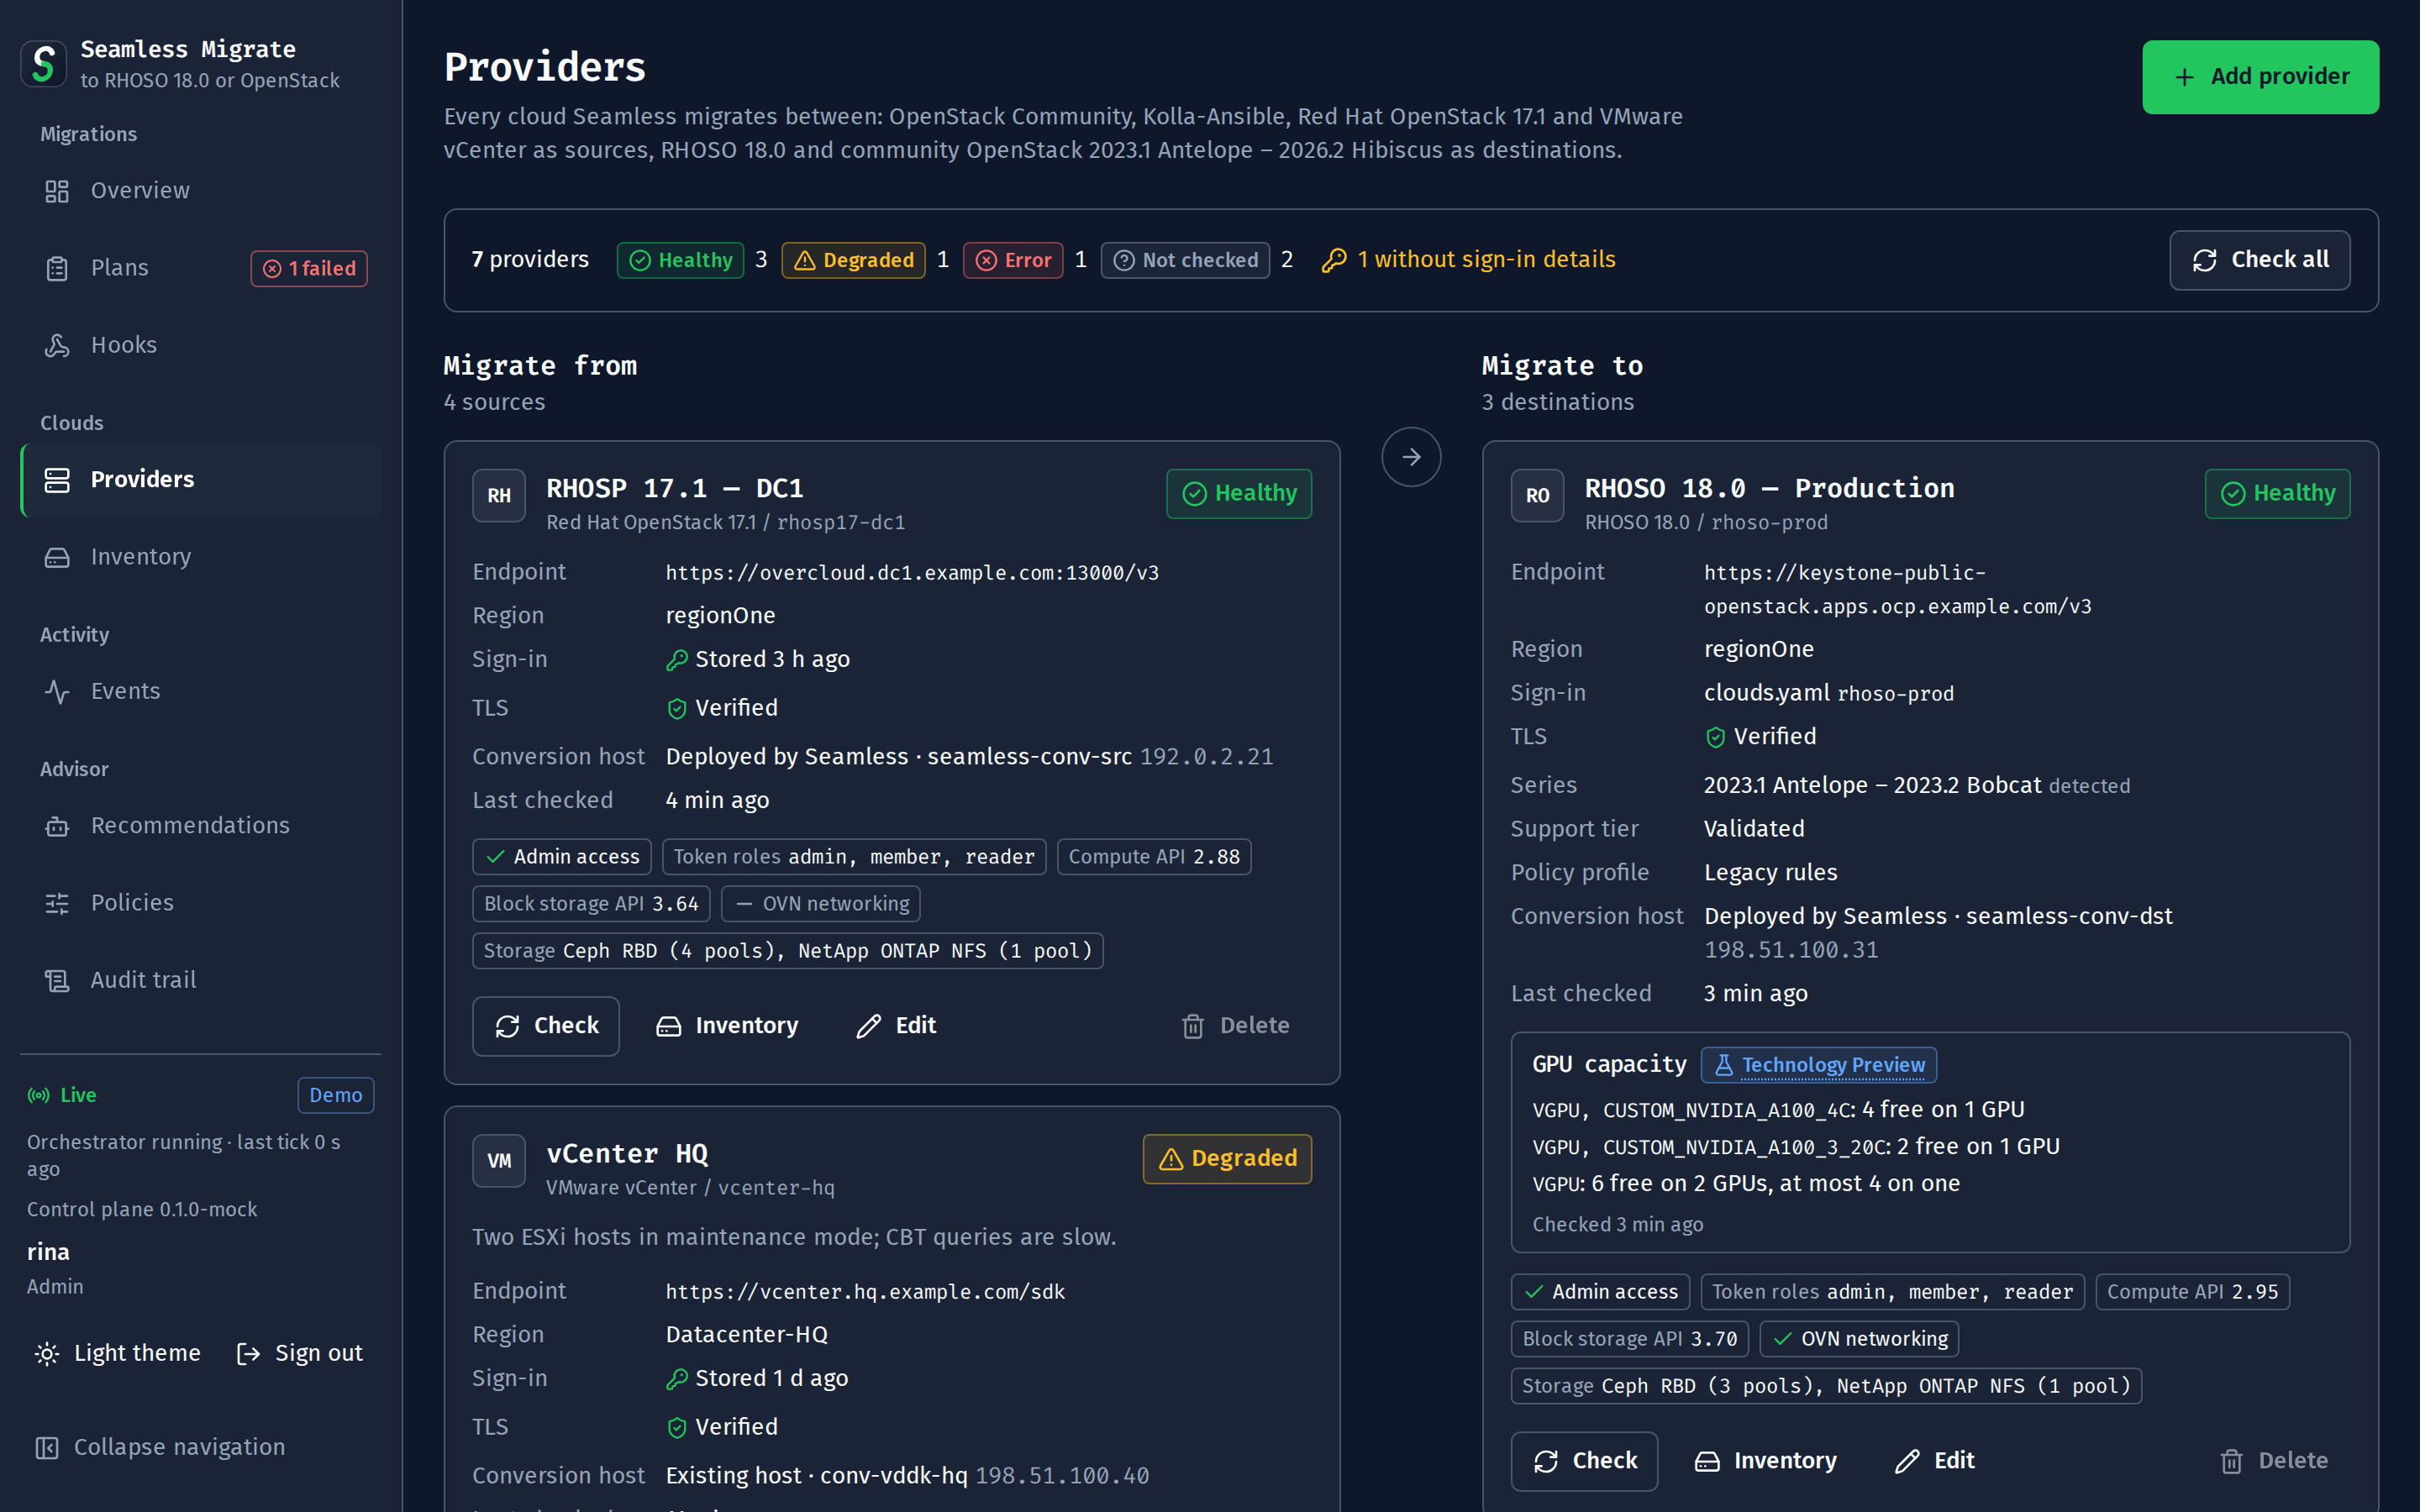
Kedua cloud, sudah diperiksa
Setiap sumber dan tujuan beserta kesehatan, endpoint, region, status sign-in dan TLS, host konversi, role, versi Compute API, dan backend storage-nya, serta untuk tujuan juga seri rilis, tingkat dukungan, profil kebijakan, dan kapasitas GPU yang tersedia. Periksa semuanya dengan satu klik; kredensial bersifat write-only.
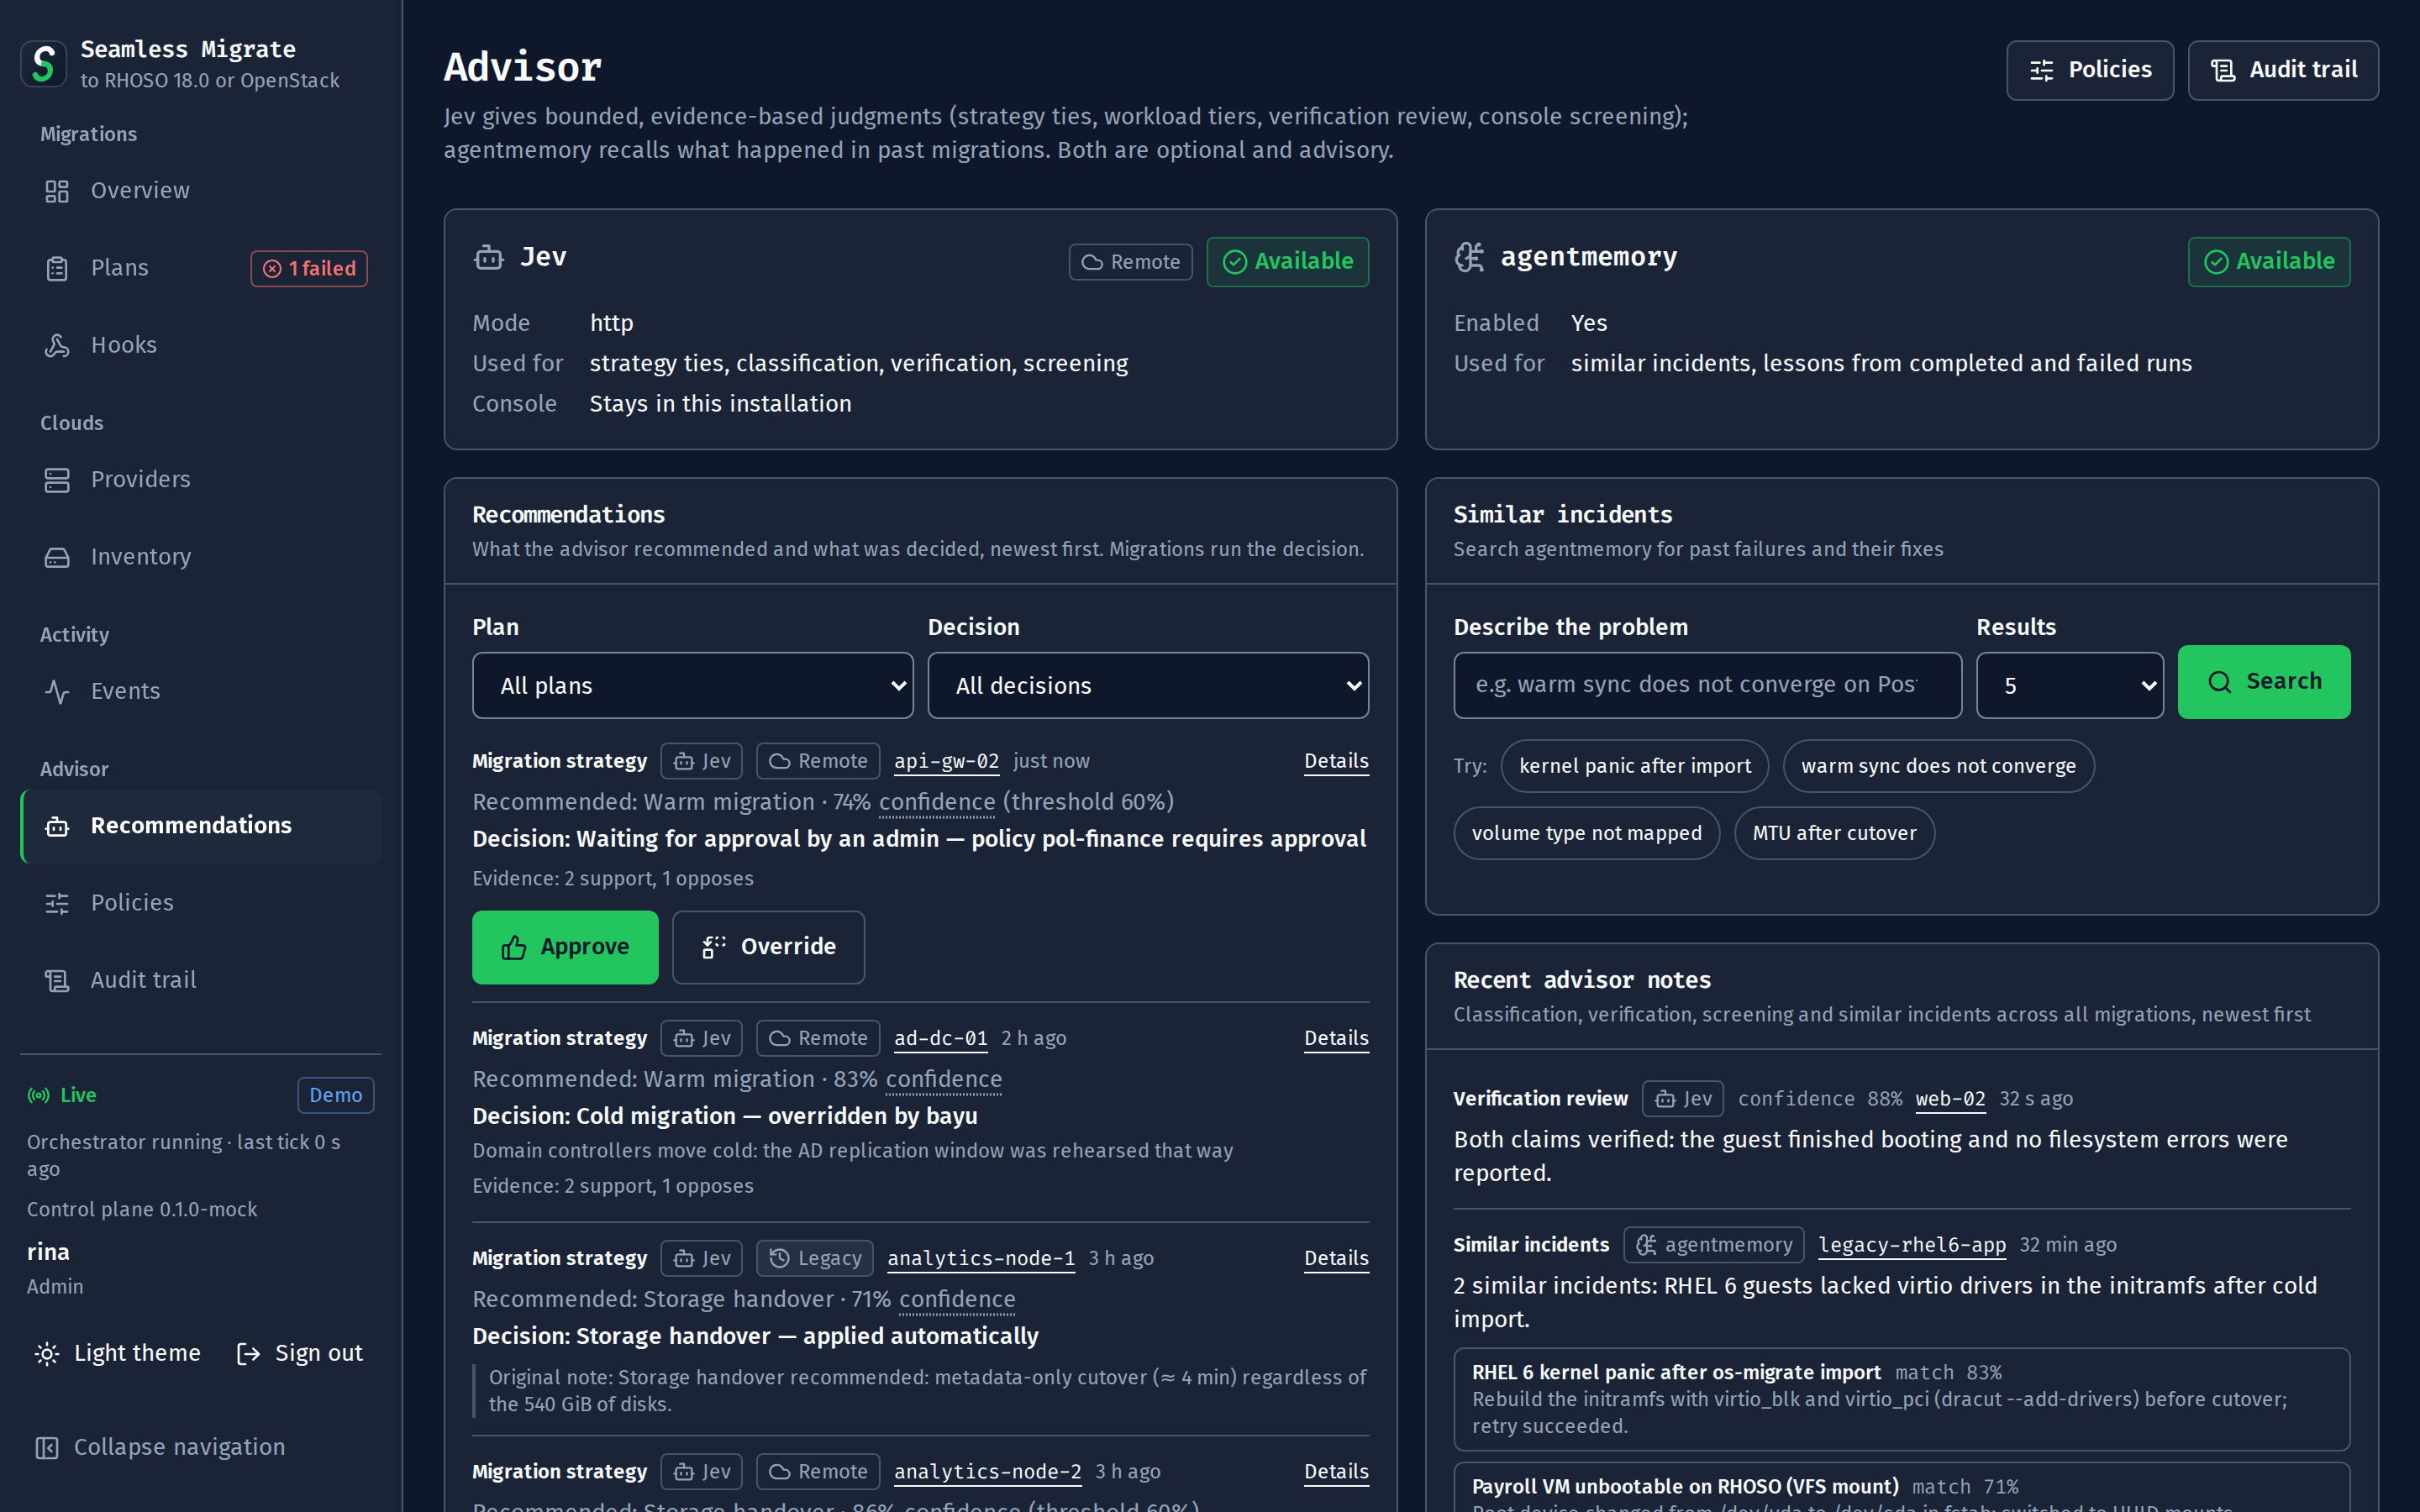
Rekomendasi beserta buktinya
Apa yang direkomendasikan advisor, dengan tingkat keyakinannya terhadap ambang kebijakan, serta apa yang diputuskan dan mengapa: diterapkan, diganti oleh seseorang, atau menunggu persetujuan. Insiden masa lalu dan perbaikannya dapat dicari.
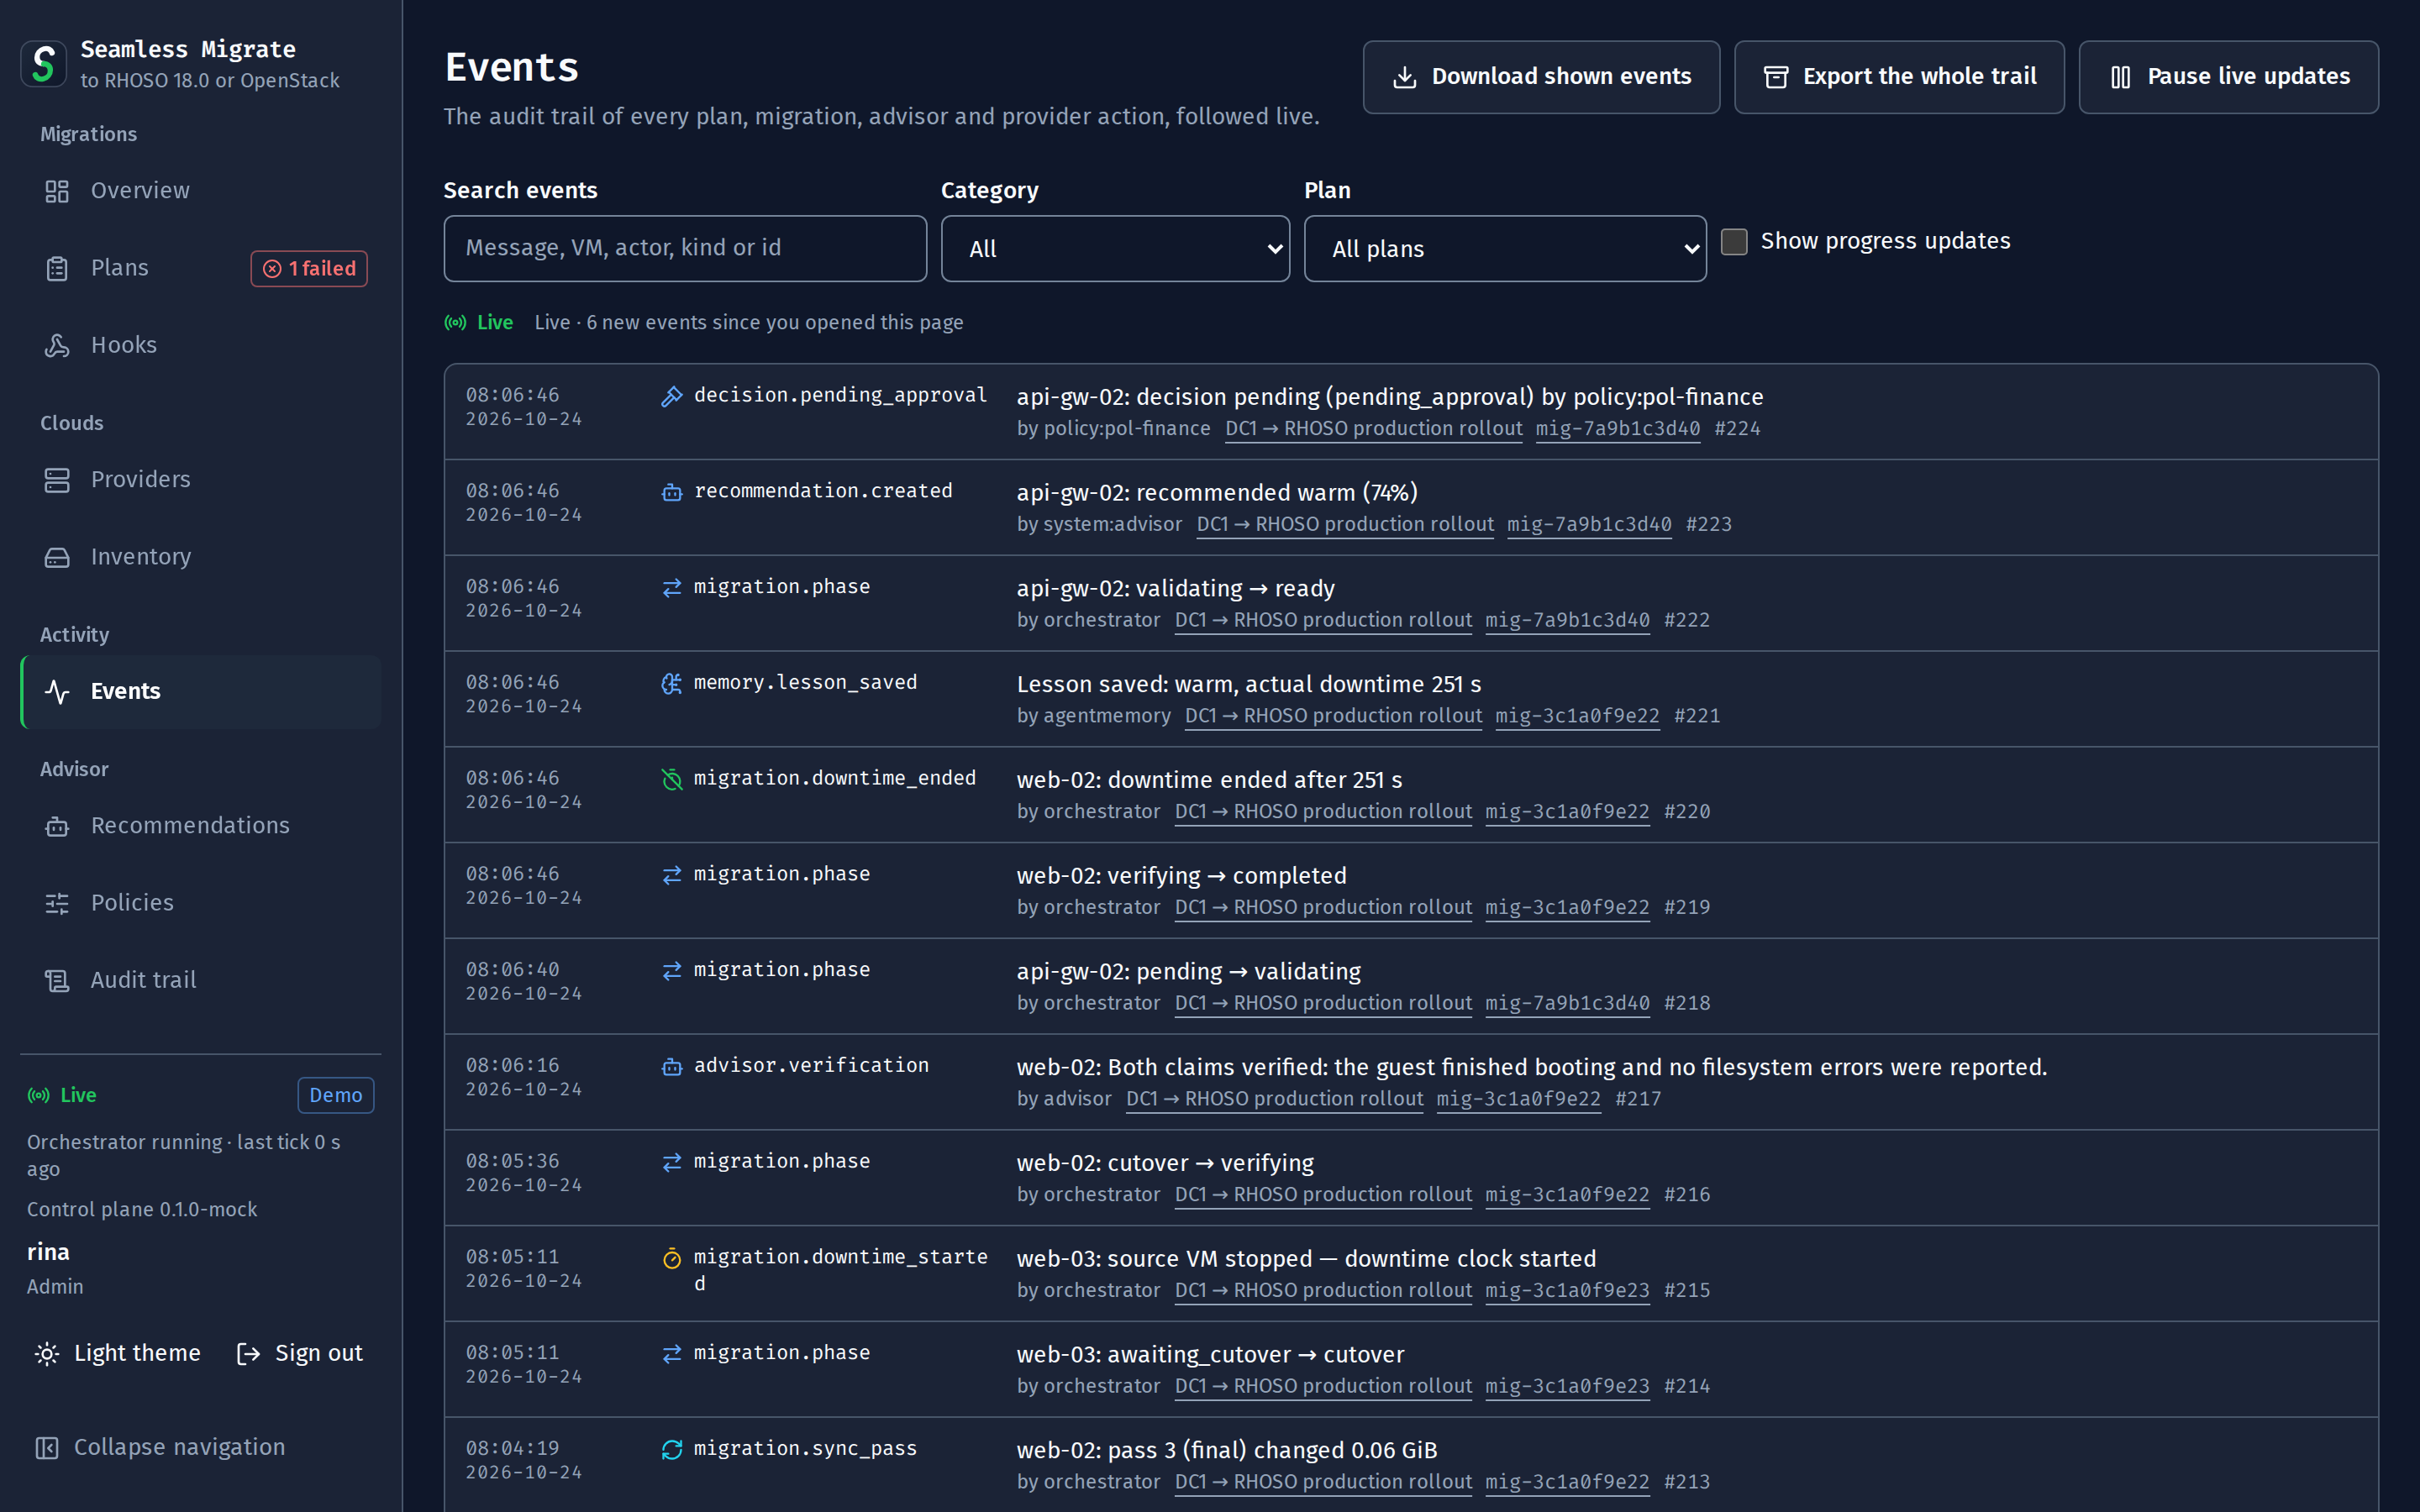
Jejak audit, diikuti langsung
Setiap tindakan plan, migrasi, advisor, dan provider beserta pelaku, waktu, dan id-nya, disaring menurut kategori dan plan. Unduh yang ditampilkan, atau ekspor seluruh jejak sebagai JSON lines untuk penyimpanan write-once.
- Langsung, bukan polling
- Perubahan fase, putaran salin, persetujuan, dan event tiba lewat server-sent events. Setelah koneksi terputus, dashboard melanjutkan dari event terakhir yang dilihatnya.
- Menjelaskan alasannya, bukan sekadar menolak
- Empat role, dari viewer sampai admin. Tindakan yang belum bisa Anda lakukan tetap tampil di halaman dan menyebutkan apa yang ditunggunya: role, persetujuan, jendela perubahan, atau fase.
- WCAG 2.2 AA
- Keyboard lebih dulu, progres dan hasil diumumkan ke pembaca layar, target 44 px, reduced motion dihormati, status tidak pernah hanya lewat warna.
- Tidak memuat apa pun dari host lain
- Font dan skrip ikut terpasang bersama control plane dan tidak ada yang dimuat dari pihak ketiga, sehingga instalasi air-gapped tampil sama persis.
JARING PENGAMAN
Dapat dibatalkan sampai Anda menyatakannya final
Persetujuan, jendela perubahan, dan rollback adalah aturan di control plane, bukan konvensi dalam runbook. VM sumber tetap di tempatnya sampai pemberi persetujuan melakukan finalisasi.
- Syarat yang diberlakukan control plane
- Cutover hanya dimulai bila persetujuan, jendela perubahan, dan slot cutover yang tersedia semuanya terpenuhi.
- Maker dan checker
- Siapa pun yang meminta atau memaksakan cutover tidak dapat menyetujuinya. Harus ada pemberi persetujuan kedua.
- Rollback hingga finalisasi
- Rollback menghapus instance di cloud tujuan, mempertahankan volumenya, mengembalikan alamat floating IP atau record DNS yang dipindahkan saat cutover, dan menyalakan kembali VM sumber. Verifikasi yang gagal memicunya bila auto-rollback aktif.
- Konfirmasi ketik untuk langkah yang tidak dapat dibatalkan
- Tidak ada yang menghapus data sumber sebelum finalisasi, dan finalisasi memerlukan pemberi persetujuan serta nama VM yang diketik lengkap.
- Berlanjut setelah restart
- Migrasi yang sedang berjalan dilanjutkan dari checkpoint-nya saat control plane aktif kembali. Penghentian terencana dapat didahului dengan drain: plan dijeda dan cutover yang sedang berjalan diselesaikan sebelum ada yang berhenti.
- Batas waktu setiap langkah
- Batas waktu menghentikan playbook yang macet. Pemulihan bergantung pada kebijakan plan dan infrastruktur yang dapat dijangkau.
- Setiap tindakan tercatat
- Setiap panggilan yang melakukan perubahan diaudit. Ekspor jejaknya, atau pangkas sesuai jadwal retensi Anda.
DEPLOYMENT
Betah di infrastruktur Anda.
Satu image container dan PostgreSQL. Deploy di cluster OpenShift di samping RHOSO, di Kubernetes apa pun, atau di satu host: Docker Engine milik server Linux itu sendiri, Colima di Mac, atau Podman.
Linux
Docker Engine 20.10+ dengan Compose v2.20+: Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux, Fedora
$ scripts/compose-init.shscripts/compose-init.sh$ make seamless-upmake seamless-up$ curl -fsS http://127.0.0.1:8080/api/v1/healthcurl -fsS http://127.0.0.1:8080/api/v1/health$ ssh -L 8080:127.0.0.1:8080 you@your-serverssh -L 8080:127.0.0.1:8080 you@your-serverDocker Engine milik server itu sendiri, tanpa Colima dan tanpa Node.js: image itu sendiri yang membangun dashboard. Control plane hanya mendengarkan di 127.0.0.1:8080, sehingga tidak ada port firewall yang dibuka dan dashboard diakses melalui tunnel SSH; container-nya kembali berjalan setelah reboot, dan SELinux dapat tetap dalam mode enforcing.
macOS
Colima, atau Docker Desktop dengan context bernama
$ make seamless-colima-upmake seamless-colima-up$ scripts/compose-init.shscripts/compose-init.sh$ make seamless-upmake seamless-up$ make seamless-logsmake seamless-logsProfil Colima khusus (4 CPU, 6 GiB, 40 GiB) yang tidak pernah mengubah context Docker Anda yang aktif. Docker Desktop atau context lain mana pun: tambahkan SEAMLESS_DOCKER_CONTEXT=desktop-linux pada setiap perintah make.
Podman
4.7 atau lebih baru
$ scripts/compose-init.shscripts/compose-init.sh$ make seamless-up SEAMLESS_ENGINE=podmanmake seamless-up SEAMLESS_ENGINE=podman$ make seamless-logs SEAMLESS_ENGINE=podmanmake seamless-logs SEAMLESS_ENGINE=podmanpodman compose menjalankan stack yang sama, dengan docker-compose sebagai provider-nya bila terpasang. Di host SELinux, mount token di-relabel secara otomatis.
Kubernetes
1.28 atau lebih baru: EKS, AKS, GKE, RKE2, k3s, kubeadm
$ kubectl apply -k deploy/kuberneteskubectl apply -k deploy/kubernetes$ kubectl -n seamless-migrate rollout status deploy/seamlesskubectl -n seamless-migrate rollout status deploy/seamless$ kubectl -n seamless-migrate get ingress seamlesskubectl -n seamless-migrate get ingress seamlessOverlay Kustomize dari manifest OpenShift, dengan Ingress. Buat terlebih dahulu Secrets dari secret-example.yaml dan secret TLS seamless-tls.
OpenShift
4.16 atau lebih baru
$ oc apply -k deploy/openshiftoc apply -k deploy/openshift$ oc -n seamless-migrate rollout status deploy/seamlessoc -n seamless-migrate rollout status deploy/seamless$ oc -n seamless-migrate get route seamlessoc -n seamless-migrate get route seamlessPostgreSQL 16, Deployment satu replika dengan hardening, Route edge-TLS, dan NetworkPolicies default-deny. Secrets tetap berada di luar kustomization.
FAQ
Pertanyaan, terjawab.
Yang ditanyakan tim sebelum memindahkan VM pertama mereka.
Apa itu Seamless Migrate?
Seamless Migrate adalah control plane open source, di bawah Apache License 2.0, yang memindahkan mesin virtual dari Red Hat OpenStack Platform 17.1, OpenStack komunitas (termasuk Kolla-Ansible), dan VMware vSphere ke Red Hat OpenStack Services on OpenShift (RHOSO) 18.0 atau cloud OpenStack komunitas, dari 2023.1 Antelope hingga 2026.2 Hibiscus. Seamless Migrate merencanakan gelombang migrasi, memperkirakan waktu henti setiap VM, menyalin disk selagi VM tetap berjalan, mensyaratkan persetujuan dan jendela perubahan (change window) untuk setiap cutover, memverifikasi setiap VM di cloud tujuan, dan melakukan rollback secara otomatis bila ada pemeriksaan yang gagal.
Bagaimana cara memigrasikan VM dari VMware vSphere ke OpenStack?
Tambahkan vCenter (vSphere 7.0U3 atau 8.x) sebagai sumber dan RHOSO 18.0 atau cloud OpenStack komunitas sebagai tujuan, lalu rencanakan dan validasi gelombang migrasinya. VM dengan Changed Block Tracking (CBT) dimigrasikan secara warm: putaran CBT menyalin disk selagi VM berjalan, dan saat cutover hanya delta terakhir yang dipindahkan sebelum konversi virt-v2v in-place. VM tanpa CBT dimigrasikan secara cold: salinan penuh, lalu konversi. Data dipindahkan melalui vmware-migration-kit dari os-migrate dan host konversi dengan VDDK di cloud tujuan.
Apakah saya dapat memindahkan beban kerja dari RHOSP 17.1 ke RHOSO 18.0 tanpa adopsi in-place?
Ya. Prosedur adopsi dari Red Hat mengonversi deployment 17.1 secara in-place. Bila cara itu tidak cocok, karena perangkat keras baru, backend penyimpanan baru, desain ulang jaringan seperti ML2/OVS ke ML2/OVN, atau beberapa cloud yang perlu dikonsolidasikan, Seamless Migrate memindahkan beban kerja secara berdampingan: membuat ulang jaringan, security group, flavor, image, keypair, proyek, dan pengguna di RHOSO, lalu memigrasikan setiap VM secara cold, warm, atau dengan storage handover.
Apakah saya dapat memigrasikan VM ke cloud OpenStack komunitas alih-alih ke RHOSO?
Ya. Selain RHOSO 18.0, setiap seri rilis OpenStack komunitas dari 2023.1 Antelope hingga 2026.2 Hibiscus dapat menjadi tujuan, baik di-deploy dengan Kolla-Ansible, OpenStack-Ansible, maupun tool lain: daftarkan cloud itu dengan preset OpenStack Community atau Kolla-Ansible, dan strategi cold, warm, serta storage handover yang sama berjalan di sana. Pemeriksaan provider melaporkan seri rilis, tingkat dukungan, serta profil kebijakan setiap tujuan, dan validasi pre-flight memblokir sebuah plan bila ada kemampuan yang tidak tersedia, sebelum ada yang dipindahkan. Validasi lab rilis untuk RHOSO 18.0 masih menunggu; uji lab pada setiap seri komunitas yang masih dipelihara upstream belum dijalankan dan dilakukan sebelum rilis final.
Berapa lama waktu henti yang dibutuhkan sebuah migrasi?
Bergantung pada strategi dan VM-nya. Untuk satu volume 200 GiB dengan 120 GiB terpakai, laju tulis guest 2 MiB/s, dan jaringan 125 MiB/s, model perencanaan memperkirakan 20 menit 53 detik untuk cold copy, 11 menit 20 detik untuk migrasi warm, dan 4 menit 20 detik untuk storage handover. Waktu henti migrasi warm ditentukan oleh delta terakhir dan pemindaian disk, bukan oleh salinan penuh.
Apa perbedaan migrasi cold, warm, dan storage handover?
Migrasi cold menghentikan VM lalu menyalin data yang terpakai, sehingga waktu henti bertambah seiring ukuran disk. Migrasi warm menyalin disk dalam putaran snapshot selagi VM tetap berjalan, dan hanya menghentikannya untuk delta terakhir. Storage handover sama sekali tidak menyalin data: bila kedua cloud berbagi cluster Ceph atau SVM NetApp ONTAP, Cinder melakukan unmanage setiap volume di sumber dan manage di cloud tujuan, sehingga waktu hentinya beberapa menit, berapa pun ukurannya.
Apakah VM dengan GPU bisa dimigrasikan?
Ya, sebagai Technology Preview yang divalidasi dalam simulasi. VM dengan NVIDIA vGPU, baik time-sliced maupun berbasis MIG, atau dengan GPU yang di-passthrough utuh dimigrasikan setelah plan-nya memetakan setiap GPU ke flavor GPU di tujuan; VM GPU tanpa pemetaan tetap diblokir. Validasi menghitung GPU yang dibutuhkan plan terhadap kapasitas kosong tujuan di Placement, dan gerbang cutover membacanya lagi sebelum sumber dihentikan: bila tidak ada ruang, migrasi menunggu dan sumber tetap berjalan. VM VMware dengan GPU passthrough hanya dipindahkan secara cold, dalam keadaan mati. Uji lab di host GPU belum dijalankan.
Apakah VM yang dimigrasikan tetap memakai alamat IP dan nama DNS-nya?
Fixed IP dan alamat MAC dipertahankan secara bawaan. Sebagai Technology Preview yang divalidasi dalam simulasi, plan juga dapat mempertahankan alamat setiap floating IP, yang dipindahkan setelah sumber berhenti dan dikembalikan saat rollback, serta menukar record DNS di Designate atau server RFC 2136 ketika alamat berubah. Verifikasi menunggu sampai setiap alamat yang dipindahkan merespons dan menghitung penantian itu dalam waktu henti; Seamless sendiri tidak berbicara BGP. Hook yang didaftarkan admin, berupa playbook Ansible atau webhook HTTPS, menangani sisanya, dan pre-flight menyebutkan apa yang tetap menjadi tugas operator, seperti stack Heat, autoscaling group, dan pool Octavia.
Apakah saya dapat melakukan rollback migrasi?
Ya, sampai Anda melakukan finalisasi. Rollback menghapus instance di cloud tujuan, mempertahankan volumenya, dan menyalakan kembali VM sumber. Verifikasi yang gagal memicunya secara otomatis. Tidak ada yang menghapus data sumber sebelum finalisasi, dan finalisasi memerlukan pemberi persetujuan serta nama VM yang diketik lengkap.
Sistem operasi guest apa saja yang dapat dimigrasikan?
Dari OpenStack, guest KVM pindah ke KVM, jadi apa pun yang boot di sumber akan boot di cloud tujuan: RHEL 5 hingga 10, CentOS, Rocky, AlmaLinux, Oracle Linux, Ubuntu, Debian, SLES, openSUSE, Windows Server 2003 hingga 2025, dan Windows 7 hingga 11. Dari VMware, virt-v2v mengonversi guest: RHEL 7 hingga 10 dan Windows Server 2016 hingga 2025 didukung oleh Red Hat; guest lain berfungsi setelah salinan uji, atau perlu driver virtio dipasang terlebih dahulu.
Di mana Seamless Migrate dapat dijalankan?
Seamless Migrate terdiri atas satu image container dan PostgreSQL 16. Deploy di OpenShift 4.16 atau lebih baru di samping RHOSO, di Kubernetes 1.28 atau lebih baru (EKS, AKS, GKE, RKE2, k3s, kubeadm), atau di satu host: Docker Engine 20.10 atau lebih baru dengan Compose v2.20 di server Linux itu sendiri (Ubuntu, Debian, RHEL, Rocky Linux, AlmaLinux, Fedora; tanpa Colima, tanpa Node.js), Mac dengan Colima, atau Podman 4.7 atau lebih baru. Satu skrip operasi, seamless-ctl.sh, menghidupkan dan mematikan deployment, me-restart dan menskalakannya dengan cara yang sama di setiap platform, serta melakukan drain pada plan yang sedang berjalan sebelum penghentian terencana. Demo dengan cloud simulasi berjalan di laptop dan tidak memerlukan kredensial cloud.
Apakah Seamless Migrate gratis?
Ya. Seamless Migrate bersifat open source di bawah Apache License 2.0, dan kode sumbernya ada di GitHub.
Apakah Seamless Migrate produk Red Hat?
Bukan. Seamless Migrate adalah proyek open source independen yang tidak berafiliasi dengan, tidak disponsori oleh, dan tidak didukung secara resmi oleh Red Hat, OpenInfra Foundation, maupun Broadcom, serta tidak tercakup dalam langganan Red Hat apa pun. Proyek ini dibangun di atas koleksi Ansible os-migrate dari upstream, yang tetap berperan sebagai pemindah data.
Apa perbedaan Seamless Migrate dengan os-migrate?
os-migrate mengekspor dan mengimpor sumber daya tenant serta menyalin beban kerja secara cold, dengan VM mati selama seluruh proses penyalinan. Seamless Migrate dibangun di atasnya dan menambahkan jalur warm untuk sumber OpenStack, storage handover, orkestrasi warm untuk VMware, serta control plane dengan rencana, gelombang, estimasi waktu henti, persetujuan, verifikasi, rollback, dasbor, REST API, dan CLI.
MULAI
Potensi besar.
Awali dengan pilot kecil.
Demo menjalankan setiap fase, dari pre-copy hingga cutover, verifikasi, dan rollback, pada cloud simulasi di laptop Anda. Tidak perlu OpenStack untuk mencobanya.
Docker di server Linux, atau Colima di Mac
$ git clone https://github.com/imransetiadi/seamless-vms-migrationgit clone https://github.com/imransetiadi/seamless-vms-migration$ cd seamless-vms-migrationcd seamless-vms-migration# khusus macOS: tidak perlu di Linux$ make seamless-colima-upmake seamless-colima-up # khusus macOS: tidak perlu di Linux$ scripts/compose-init.shscripts/compose-init.sh# cloud simulasi, semua fase$ make seamless-demomake seamless-demo # cloud simulasi, semua faseCoba demo lokal (terbuka di tab baru)Masuk di /login dengan token admin yang ditampilkan compose-init.sh. Podman juga bisa dipakai: SEAMLESS_ENGINE=podman.